2026年10月以降、不正アクセスや情報漏えいに関する発表目立つようになりました。
10月7日は個人情報保護委員会からも、「大規模な漏えい等事案を踏まえた対応について」という注意喚起が公表され、企業や行政、私たち一人ひとりが、情報の取り扱いやセキュリティ対策を改めて見直すことが求められています。
この記事では、情報漏洩に伴って考えられる影響や、個人でできる対策について書いています。
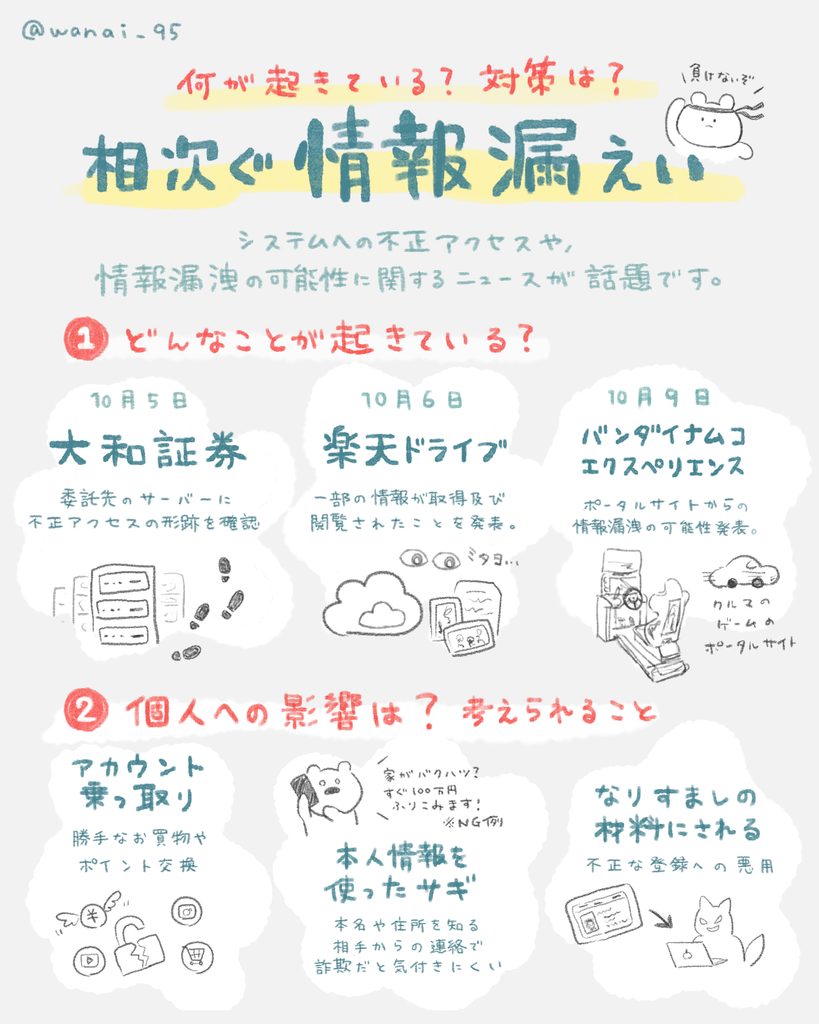
2026年10月以降のPick upニュース3件
① 大和証券:委託先への不正アクセスを確認
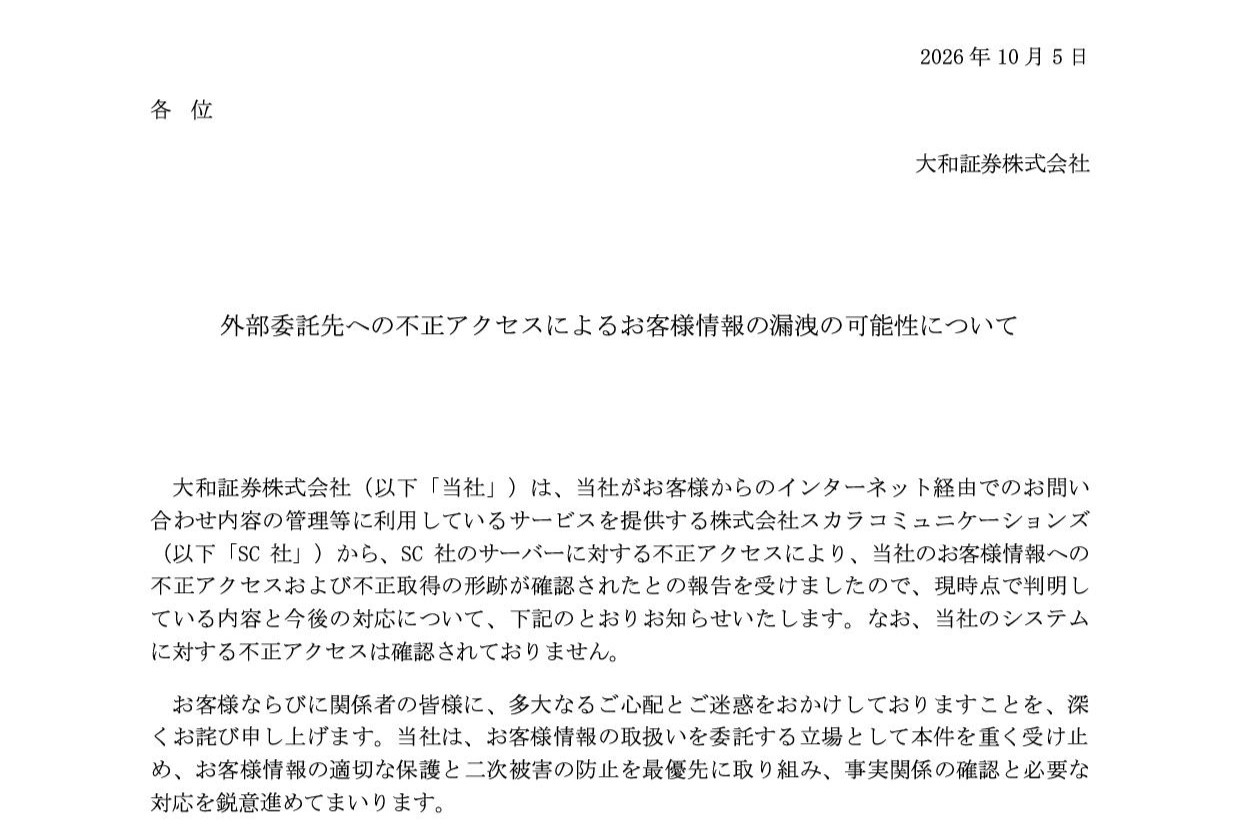
大和証券は10月5日、問い合わせ内容の管理などを委託しているスカラコミュニケーションズのサーバーへの不正アクセスにより、顧客情報が不正に取得された形跡が確認されたと発表しました。
対象には、約11万人分の氏名、メールアドレス、口座番号などが含まれます。
個人を特定できる情報を含まない問い合わせデータも合わせると、約22万件となります。
大和証券の公式発表(PDF)、ニュース記事:INTERNET Watch
② 楽天ドライブ:保存データの取得・閲覧を確認
楽天ドライブは10月6日、一部システムの管理用アカウントの認証情報が第三者に不正取得され、情報が取得・閲覧されたと発表しました。
公表された対象は、次の3つです。
- 687アカウント分のアカウント名や表示名など
- 313アカウント分の、変換処理されたパスワードに関する情報など
- 15,382アカウント分の、保存された写真・文書など
保存データが取得・閲覧された時期は、2026年1月29日から9月17日とされています。
楽天ドライブの公式発表、ニュース記事:INTERNET Watch
③ バンダイナムコエクスペリエンス:会員情報漏えいの可能性
バンダイナムコエクスペリエンスは10月9日、「湾岸ミッドナイト アーケードポータル」のシステム基盤として利用する「Commune」への不正アクセスにより、会員情報が漏えいした可能性があると発表しました。
10月14日の更新では、対象は1,694人分とされています。
対象情報には、メールアドレス、ニックネーム、自己紹介、プロフィール項目、所属グループなどが含まれます。
情報漏洩によって考えられる影響
情報が漏れることによって特に気を付けたいのは、次のような二次被害です。
アカウントの乗っ取り
複数の通販サイトやSNSなどにも不正ログインされ、物品購入や意図的ではない発信をされるおそれがあります。
本人情報を使った詐欺やフィッシング
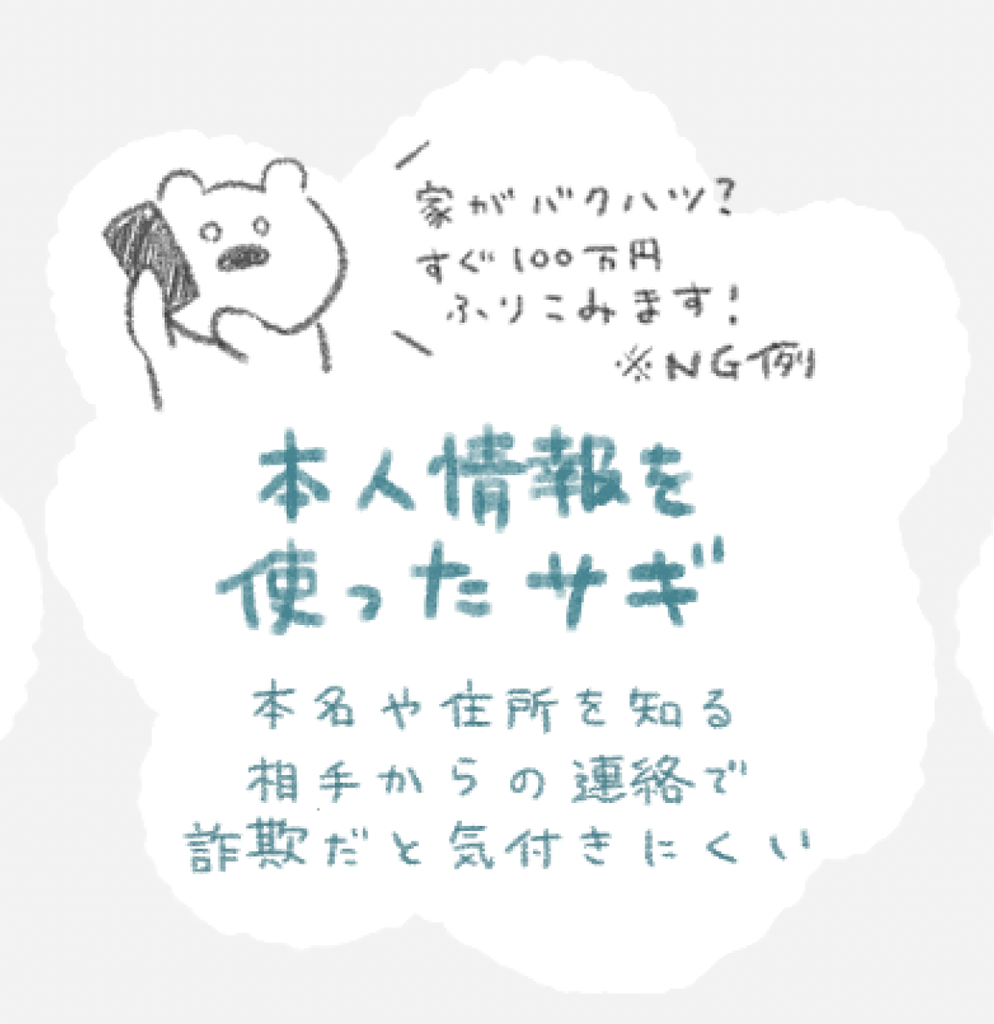
公式からのメールを模倣した「セイキュリティ強化の手続きが必要です」など、偽サイトへ誘導する連絡が届く可能性があります。
氏名や利用サービス名が使用されていると、偽物だと気が付きにくいため注意が必要です。
なりすましや、プライバシーに関わる情報の悪用
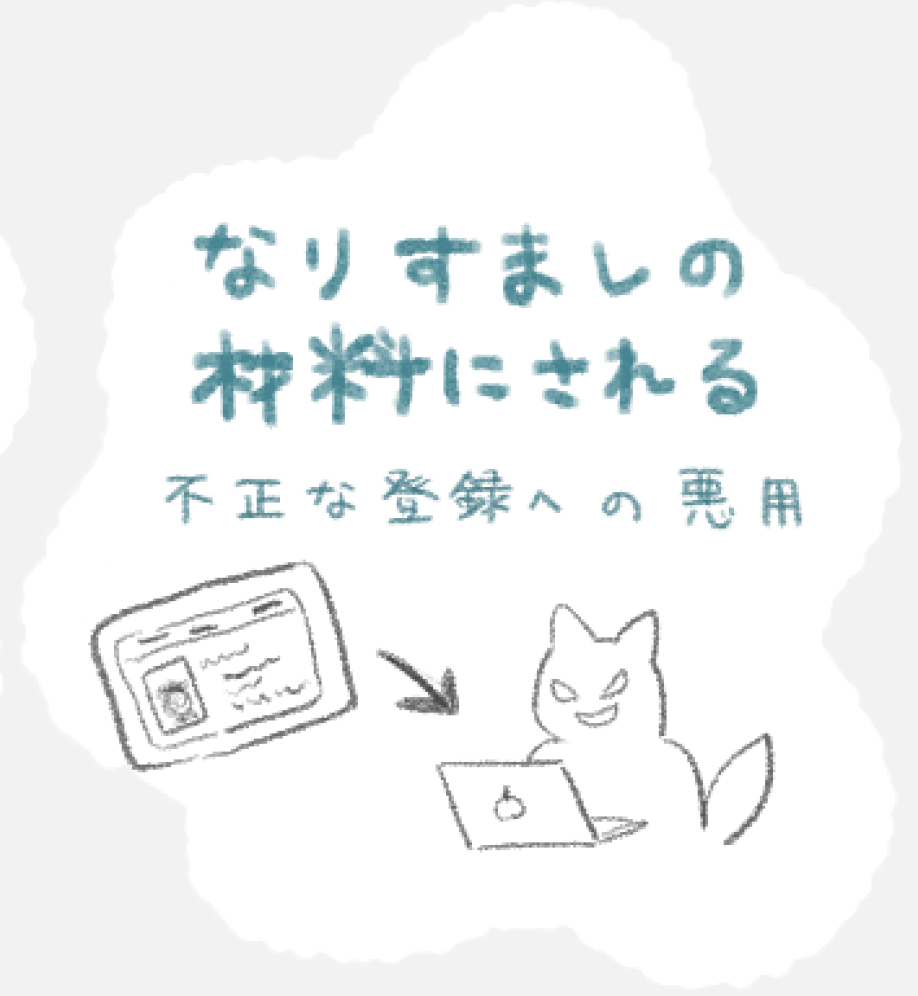
本人を装った連絡、違法サイトへの登録、脅迫の材料など、プライバシーの侵害に関わる被害が生じるおそれがあります。
不正ログインの原因や、偽サイトへ誘導する手口については、IPAも解説しています。
IPA:インターネットサービスへの不正ログインによる被害が増加中
これらの事例は一般的に考えられるリスクであって、これ以外の事例が発生しないというわけではありません。
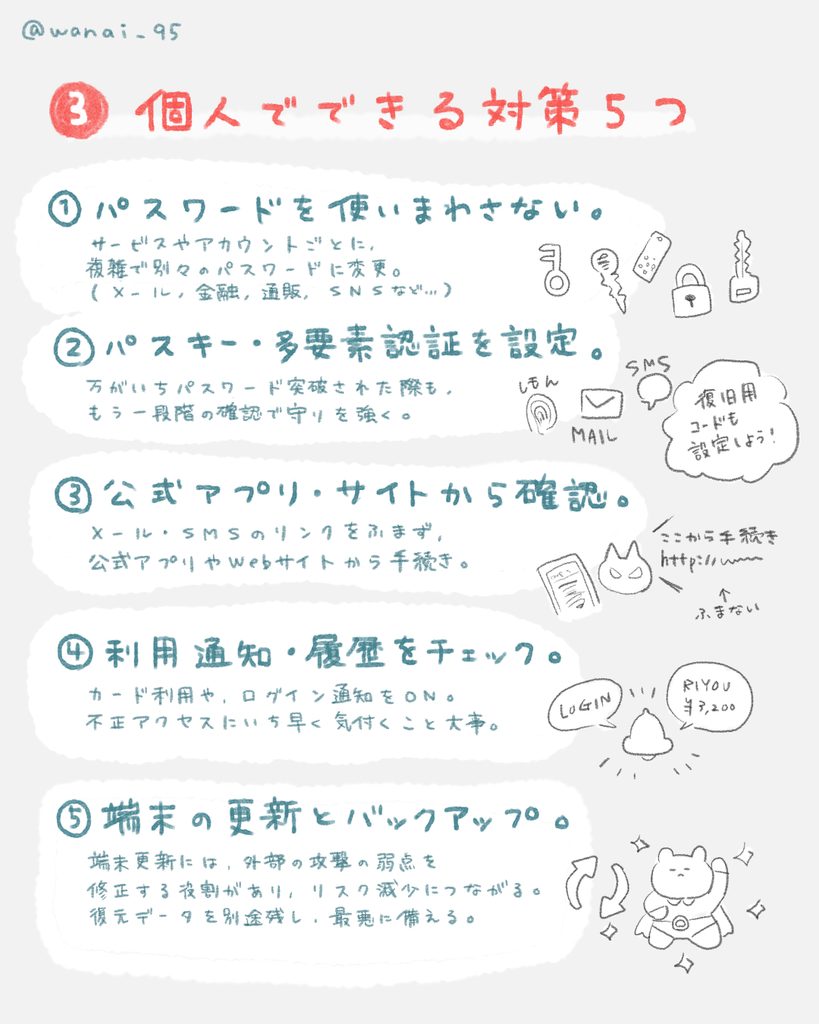
個人でできる5つの対策
① パスワードを使い回さない
サービスごとに、複雑かつ異なるパスワードを設定しましょう。
特に、漏えい対象にパスワードが含まれる場合や事業者から変更を求められた場合は、他のサービスも変更しておくと二次被害のリスクをグッと下げられます。
パスワード管理ツールを利用するのも選択の一つですが、個人的にはそのツールからの情報漏洩リスクもできればさけたいので、やはりアナログ管理がいいと思っています。
[PR] 🔽 パスワード管理ノートの商品ページはこちら。

② パスキー・多要素認証を設定する
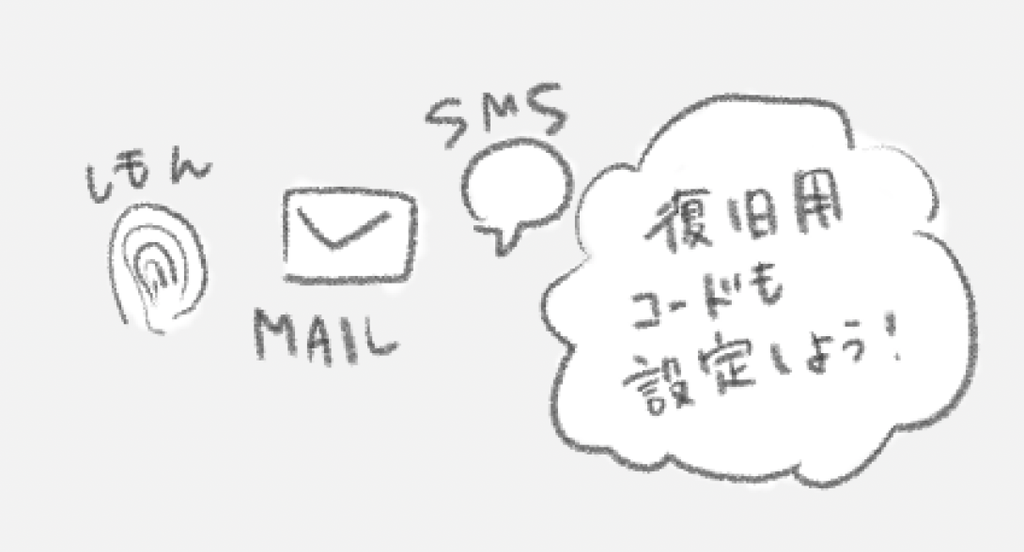
対応しているサービスでは、パスキーや多要素認証を利用しましょう。
万が一パスワードを突破された際でも、何段階かバリケードを設置しておくことで、不正ログインのリスクを下げられます。
復旧用コードの発行ができる場合は、それも安全な場所に保管しておきましょう。
また、SMSなどで届く認証コードを、他人に教えないことも大切です。
③ 手続きは公式アプリ・公式サイトから
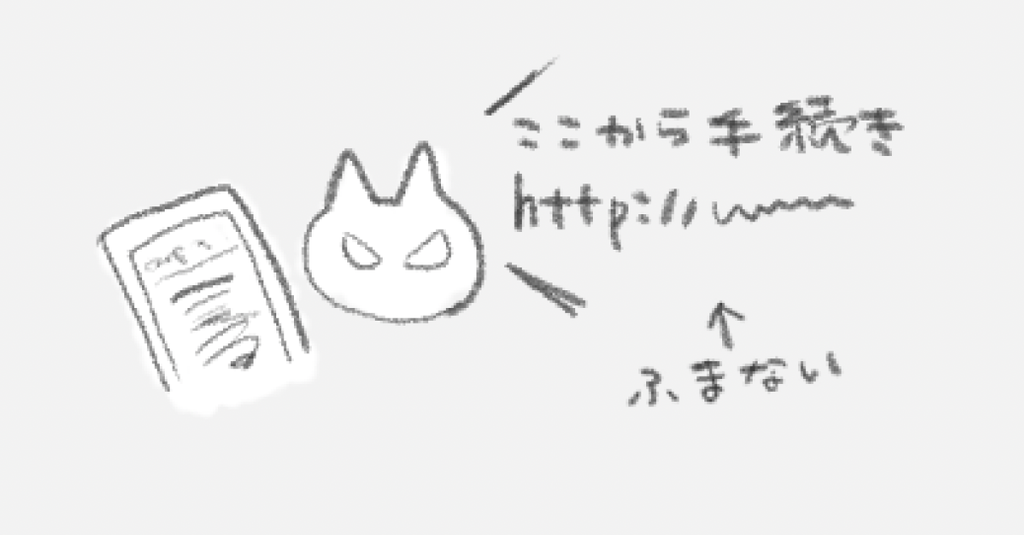
メールやSMS内のリンクからの手続きは避けましょう。
「漏洩確認はこちら」「至急パスワードを変更してください」などと記載されていても、必ず公式アプリや保存済みのブックマークなどからアクセスすることが推奨されています。
④ 利用通知と履歴をチェックする
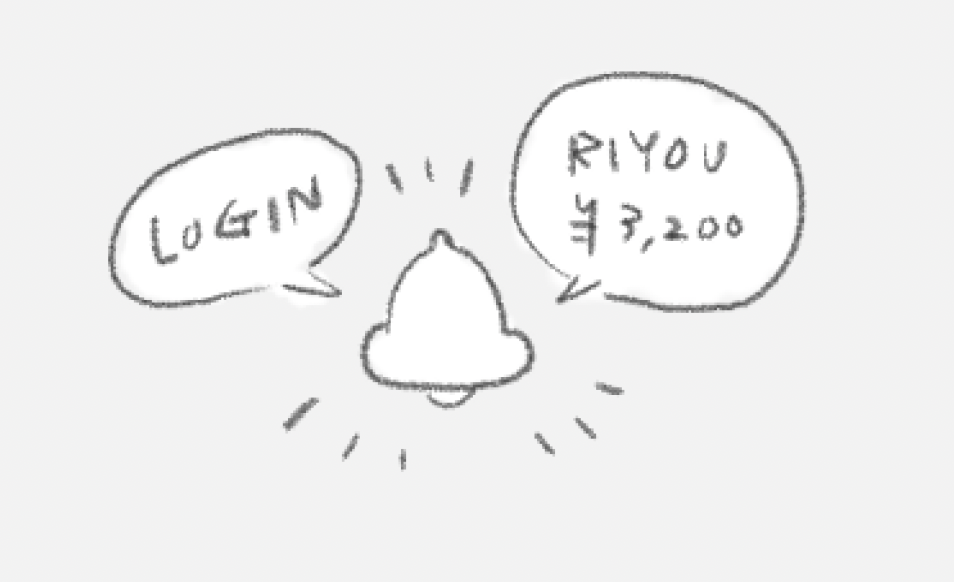
ログイン通知や決済通知を設定し、身に覚えのないログイン、購入、ポイント交換がないか、すぐに確認できるようにしましょう。
不審な操作を見つけたら、公式窓口へ相談したり、パスワードの変更、登録メールアドレスや電話番号が書き換えられていないかの確認など、早めの対応が大切です。
⑤ 端末を更新し、バックアップを取る
OSやアプリの更新は、攻撃に悪用される弱点を修正する役割もあるため、常に最新のバージョンにしておきましょう。
また、万がいちデータの消失や破損した際に備えて、大切な写真や文書は別の保存先にもバックアップしておくと、被害の程度が抑えられます。
IPA「情報セキュリティ白書2024」・バックアップに関する解説(PDF)
最後に
連日のように報じられる情報漏洩関連のニュースに、不安を感じている方も多いのではないでしょうか。
利用している企業だけでなく、関連する外部のサービスや、趣味で参加しているコミュニティにも影響が及ぶと、私自身もどのサービスなら安心して使えるんだろうと戸惑っています。
情報漏洩は、利用者側の設定だけで防ぎ切ることはできません。
それでも、パスワードの使い回しをやめる、認証を強化する、安易に不審なリンクから手続きしないといった行動は、二次被害を減らす助けになります。
公式の案内を確認しながら、少しずつでもできる対策を進めていきましょう!
コメント